
Im Rahmen von Sicherheitsmanagement spielt der Grundschutz eine zentrale Rolle, um die Anforderungen an die Absicherung beispielsweise einer Kritischen Infrastruktur gezielt zu erfüllen. Ein umfassendes ISMS, das sich an Standards wie ISO 27001 orientiert, legt dafür Prozesse und Verantwortlichkeiten fest. Beispielsweise könnte ein regionaler Energieversorger mithilfe eines solchen Managementsystems seinen Return on Security Investment abwägen. Dabei analysiert er gezielt, welche konkreten Risiken bei einem Ausfall seiner Systeme entstehen und welche Investitionen angesichts des hohen Schutzbedarfs dringend erforderlich oder wirtschaftlich tragbar sind. Ergänzend prüft er, wie sich regulatorische Vorgaben für den Sektor Kritischer Infrastrukturen praktisch umsetzen lassen und ob alternative Schutzmaßnahmen möglicherweise ein besseres Verhältnis von Aufwand zu abgedecktem Risiko bieten. Dadurch lassen sich Ressourcen gezielt für die wichtigsten Schwachstellen und Prozesse einsetzen.
Angriffe auf digitale Systeme erfolgen auf vielfältige Weise. Die Angriffsvektoren reichen dabei von gezielter Täuschung bis hin zu manipulativer Schadsoftware. Typische Beispiele sind Malware, die über infizierte Programme eingeschleust wird, Phishing-Mails mit betrügerischen Links oder Ransomware, die Daten verschlüsselt und ein Lösegeld fordert. Auch Social Engineering, bei dem Mitarbeiter durch gezielte Ansprache zur Preisgabe sensibler Informationen verleitet werden, stellt eine große Gefahr dar. Unternehmen könnten etwa während einer solchen Spam-Kampagne, die sich durch massenhaft versandte Fake-Rechnungen auszeichnet, eine Zunahme an betrügerischen Nachrichten erleben. Besonders kritisch wird es, wenn durch Spoofing der Eindruck erweckt wird, die Nachrichten stammten von einer bekannten Bank, was die Wahrscheinlichkeit erhöht, dass Empfänger auf Phishing hereinfallen. Eine hypothetische Abwehrmaßnahme wäre die gezielte Schulung, damit Mitarbeitende betrügerische Hinweise frühzeitig erkennen.
Zur effektiven Abwehr solcher Angriffe ist die Kenntnis vorhandener Schwachstellen unerlässlich. Der Aufbau eines verlässlichen Schwachstellenmanagements beginnt mit einer präzisen Erfassung des Softwarebestands anhand einer Software Bill of Materials. Mit OSINT lässt sich ergänzend erkunden, welche Schwachstellen in eingesetzten Komponenten bekannt sind. Priorisierte Hinweise aus Threat Intelligence fließen in die Bewertung ein und helfen, die wichtigsten Schwachstellen rechtzeitig zu adressieren. Beispielsweise kann ein Industrieunternehmen durch regelmäßige Auswertung einschlägiger Datenbanken gezielt Patches für verwundbare Systeme implementieren. Mit einem etablierten Schwachstellenmanagement analysiert es fortlaufend, wo neue Sicherheitslücken entstehen und wie diese anhand einer aktuellen Risikoeinschätzung priorisiert werden sollten, sodass Ressourcen gezielt auf die kritischsten Punkte verteilt werden können.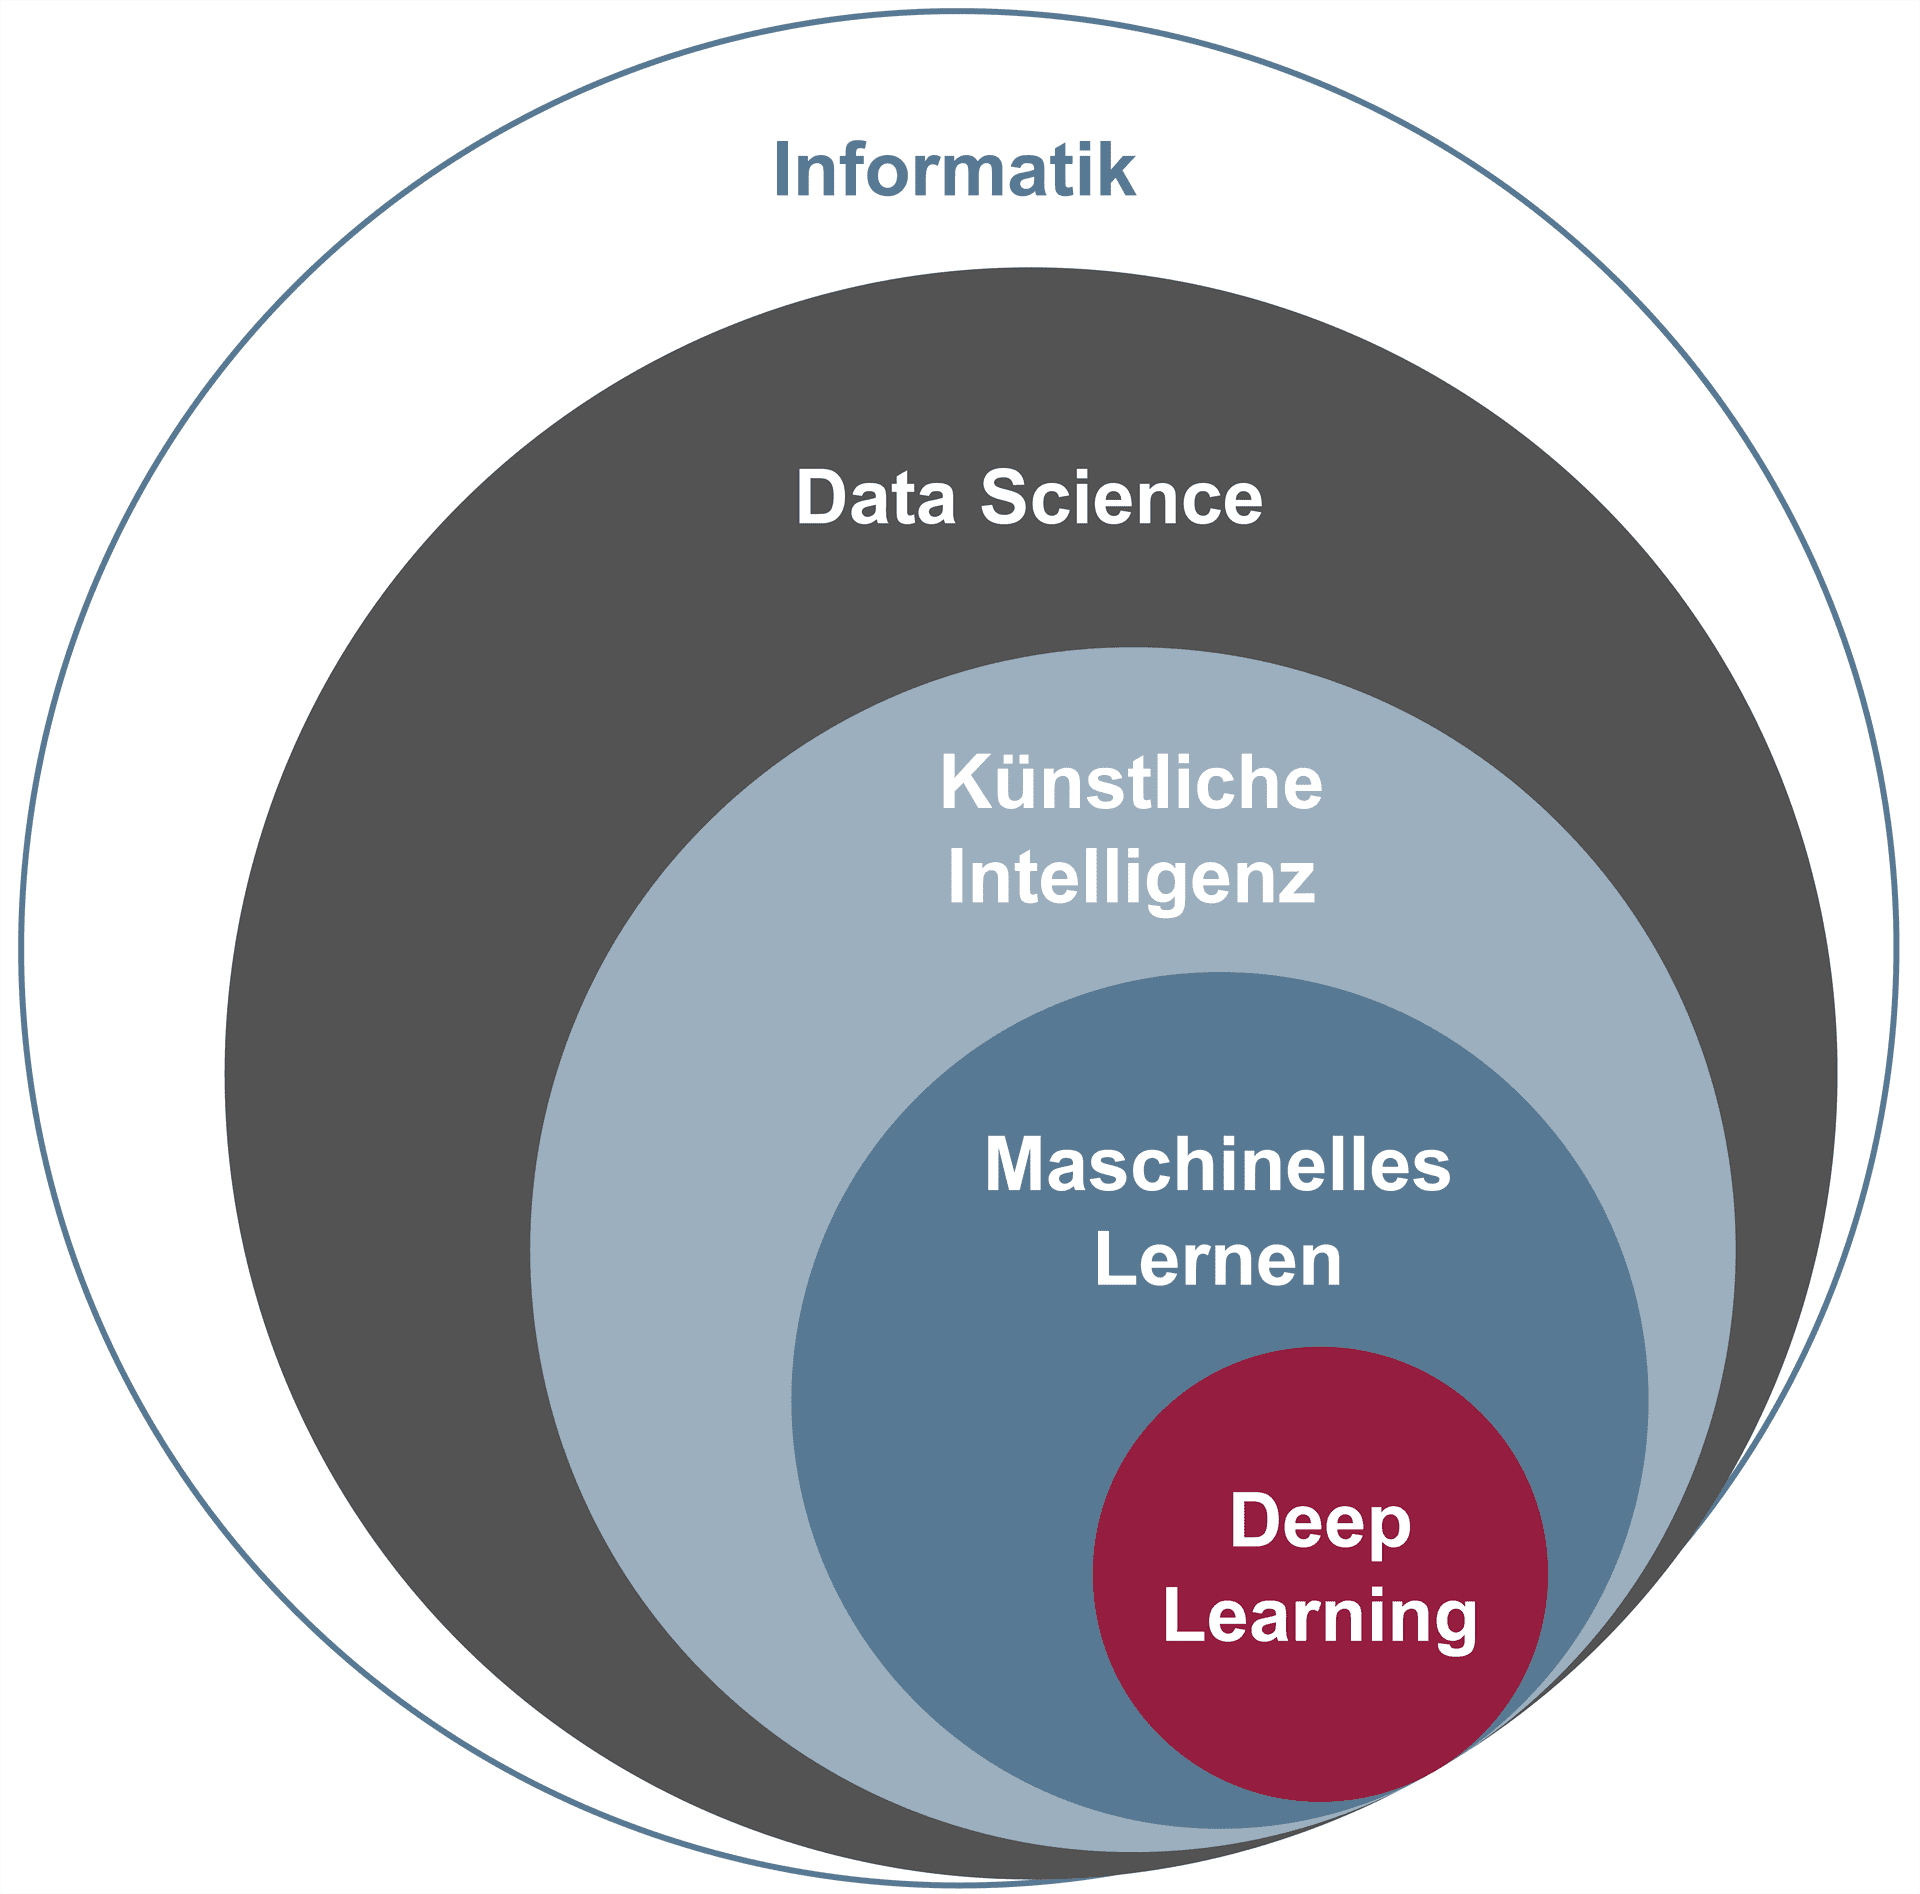
Technische Schutzmaßnahmen erstrecken sich über mehrere Ebenen. Die Authentifikation dient dazu, Benutzeridentitäten sicher festzustellen und Zugänge zu kontrollieren; hierfür werden häufig Passwörter oder auch multifaktorielle Methoden eingesetzt. Ein CAPTCHA wird als zusätzliche Hürde verwendet, um automatisierte Bot-Anmeldungen oder missbräuchliche Registrierungsversuche zu verhindern und die Systeme vor Massenangriffen zu schützen. Mit Firewalls wird der Datenverkehr im Netzwerk überwacht und gefiltert, während in sensiblen Umgebungen HSMs die wichtigsten kryptografischen Schlüssel isoliert verwalten. Bei der Übertragung sensibler Daten sorgen Verschlüsselungsprotokolle wie TLS in Verbindung mit RSA für Vertraulichkeit und Integrität. Ein modernes Anwendungsszenario wäre der gesicherte Remote-Zugriff von Mitarbeitenden auf Unternehmensdaten. Schutz vor Diebstahl und Missbrauch der digitalen Identität bietet ein TPM, das Schlüsselmaterial sicher speichert. Zero Trust verfolgt das Prinzip, selbst innerhalb des eigenen Netzwerks keine pauschalen Vertrauensannahmen zu treffen und sämtliche Interaktionen wiederholt abzusichern.
Wissen und Aufklärung sind zentrale Bausteine einer sicheren digitalen Gesellschaft. Die Blockchain bietet neue Möglichkeiten der Absicherung, erlaubt aber gleichzeitig Angreifern neue Methoden. Filterblasen können dazu führen, dass Nutzer durch gezielte Informationsauswahl in ihrer Sichtweise bestärkt werden und kritische Sicherheitshinweise ausblenden. Künstliche Intelligenz eröffnet innovative Angriffsmöglichkeiten, unterstützt aber auch bei der Erkennung von Bedrohungen. Wer etwa im Rahmen eines Lehrbuch Cyber-Sicherheit von Pohlmann die grundlegenden Mechanismen moderner Sicherheitsarchitekturen lernt, erlangt ein tieferes Verständnis für aktuelle Herausforderungen. Die Privatsphäre des Einzelnen muss dabei stets respektiert werden. Auch spekulative Konzepte wie die Singularität treiben die Fachdiskussion um die Grenzen und Kontrollmöglichkeiten autonomer Systeme weiter an, ohne dass deren Realisierung sicher vorhersehbar ist.
Die fortschreitende Digitalisierung verlangt einen vielschichtigen Ansatz zur Cyber-Sicherheit. Von klaren Zuständigkeiten bei der Absicherung Kritischer Infrastrukturen über die Erkennung und Abwehr vielfältiger Angriffsvektoren bis hin zur Förderung von Wissen und Verantwortungsbewusstsein in der gesamten Gesellschaft zeigt sich, wie zahlreiche aufeinander aufbauende Maßnahmen ineinandergreifen müssen, um digitale Risiken wirksam zu kontrollieren.